Bezpečnostsenedákvalitněpřidatažnakonci
Kdytatoslužbadávásmysl
Tato služba dává smysl u systémů, které pracují s osobními nebo citlivými daty, platbami, účty, regulovanými procesy či AI výstupy. Pomáháme převést bezpečnostní a regulatorní požadavky do konkrétní architektury, oprávnění, datových toků, infrastruktury a provozních kontrol. Právní stanoviska, audit ani certifikaci nenahrazujeme.
Pracujete s osobními nebo citlivými daty
Váš systém zpracovává zákaznická data, data zaměstnanců, finanční údaje, zdravotní informace, smlouvy nebo jiné záznamy, které vyžadují pečlivé zacházení. Bezpečnost a compliance mají být součástí návrhu systému, ne dodatečná položka na konci checklistu.
Stavíte regulovaný nebo citlivý produkt
Váš produkt se dotýká financí, plateb, investičních workflow, digitální identity, onboardingu, ověřování zákazníků nebo AI rozhodování a musí obstát vůči očekáváním GDPR, NIS2, DORA, ISO 27001 nebo AI Act. Potřebujete pomoc s převedením těchto očekávání do konkrétních softwarových a infrastrukturních rozhodnutí.
Bezpečnost nebyla do systému promyšlena od začátku
Datový model, oprávnění i infrastruktura vznikly bez ohledu na bezpečnost nebo compliance a citlivé informace tak mohou procházet nesprávnými systémy. Opravit to dodatečně je pomalejší, dražší a rizikovější, než to udělat správně od začátku.
Sčímpomáháme

Bezpečnostní architektura
Navrhujeme softwarovou architekturu s bezpečností zabudovanou přímo do struktury systému: autentizace, autorizace, RBAC, modely oprávnění, bezpečný návrh API, oddělení prostředí, správa secrets a logování.
GDPR a ochrana osobních údajů
Pomáháme navrhovat systémy, které odpovědně zacházejí s osobními údaji: mapování dat, dokumentaci datových toků, minimalizaci dat, logiku souhlasu a retence, workflow pro smazání a export dat a bezpečné úložiště.
Návrh KYC a AML workflow
Produktová a technická práce na návrhu onboardingu, ověřování identity, sběru dokumentů, review, eskalace a audit workflow, často propojených s poskytovateli identity nebo compliance třetích stran.
Připravenost na NIS2 a kybernetickou bezpečnost
Podpora technických a provozních kontrol za kybernetickými povinnostmi: mapování rizik, kontrola přístupu, viditelnost incidentů, logování a monitoring, zálohování a obnova, správa zranitelností a zpevnění infrastruktury.
Podpora připravenosti na ISO 27001
Podporujeme technické a provozní základy, které firmám pomáhají připravit se na práci související s ISO 27001: mapování aktiv, review kontroly přístupu, review infrastruktury, podporu dokumentace a přípravu technických podkladů.

Připravenost na AI Act a AI rizika
Pomáháme týmům navrhovat AI produkty a procesy s odpovídajícími kontrolami: posouzením rizik konkrétního využití, přístupem podle oprávnění, lidskou kontrolou, auditními záznamy, výběrem poskytovatele a záložním chováním.
Bezpečnostní architektura
Navrhujeme softwarovou architekturu s bezpečností zabudovanou přímo do struktury systému: autentizace, autorizace, RBAC, modely oprávnění, bezpečný návrh API, oddělení prostředí, správa secrets a logování.
GDPR a ochrana osobních údajů
Pomáháme navrhovat systémy, které odpovědně zacházejí s osobními údaji: mapování dat, dokumentaci datových toků, minimalizaci dat, logiku souhlasu a retence, workflow pro smazání a export dat a bezpečné úložiště.
Návrh KYC a AML workflow
Produktová a technická práce na návrhu onboardingu, ověřování identity, sběru dokumentů, review, eskalace a audit workflow, často propojených s poskytovateli identity nebo compliance třetích stran.
Připravenost na NIS2 a kybernetickou bezpečnost
Podpora technických a provozních kontrol za kybernetickými povinnostmi: mapování rizik, kontrola přístupu, viditelnost incidentů, logování a monitoring, zálohování a obnova, správa zranitelností a zpevnění infrastruktury.
Podpora připravenosti na ISO 27001
Podporujeme technické a provozní základy, které firmám pomáhají připravit se na práci související s ISO 27001: mapování aktiv, review kontroly přístupu, review infrastruktury, podporu dokumentace a přípravu technických podkladů.
Připravenost na AI Act a AI rizika
Pomáháme týmům navrhovat AI produkty a procesy s odpovídajícími kontrolami: posouzením rizik konkrétního využití, přístupem podle oprávnění, lidskou kontrolou, auditními záznamy, výběrem poskytovatele a záložním chováním.
Jakpracujemeve4krocích
Pochopení systému a rizik
Nejprve pochopíme, co software dělá, kdo ho používá, jaká data zpracovává a co se stane, když něco selže. Bezpečnost má odrážet reálné riziko, ne obecný checklist.
Mapování a architektura
Zmapujeme data, uživatele, odpovědnosti a třetí strany a projdeme architekturu, přístupový model, API, infrastrukturu a provozní kontroly za nimi. Právě tady se odhalí většina skrytých rizik.
Priority a kontroly
Mezery seřadíme podle citlivosti dat, byznys dopadu a regulatorní relevance a riziko přeměníme na konkrétní kroky: lepší oprávnění, silnější logování, bezpečnější workflow a zabezpečenou infrastrukturu.
Implementace a udržitelnost
Technické změny buď implementujeme přímo, podpoříme váš tým, nebo koordinujeme spolupráci s právními, compliance a auditorskými partnery, a navrhneme kontroly, které zůstanou udržitelné i s tím, jak se systém vyvíjí.
Našiklienti
Vybranéprojekty
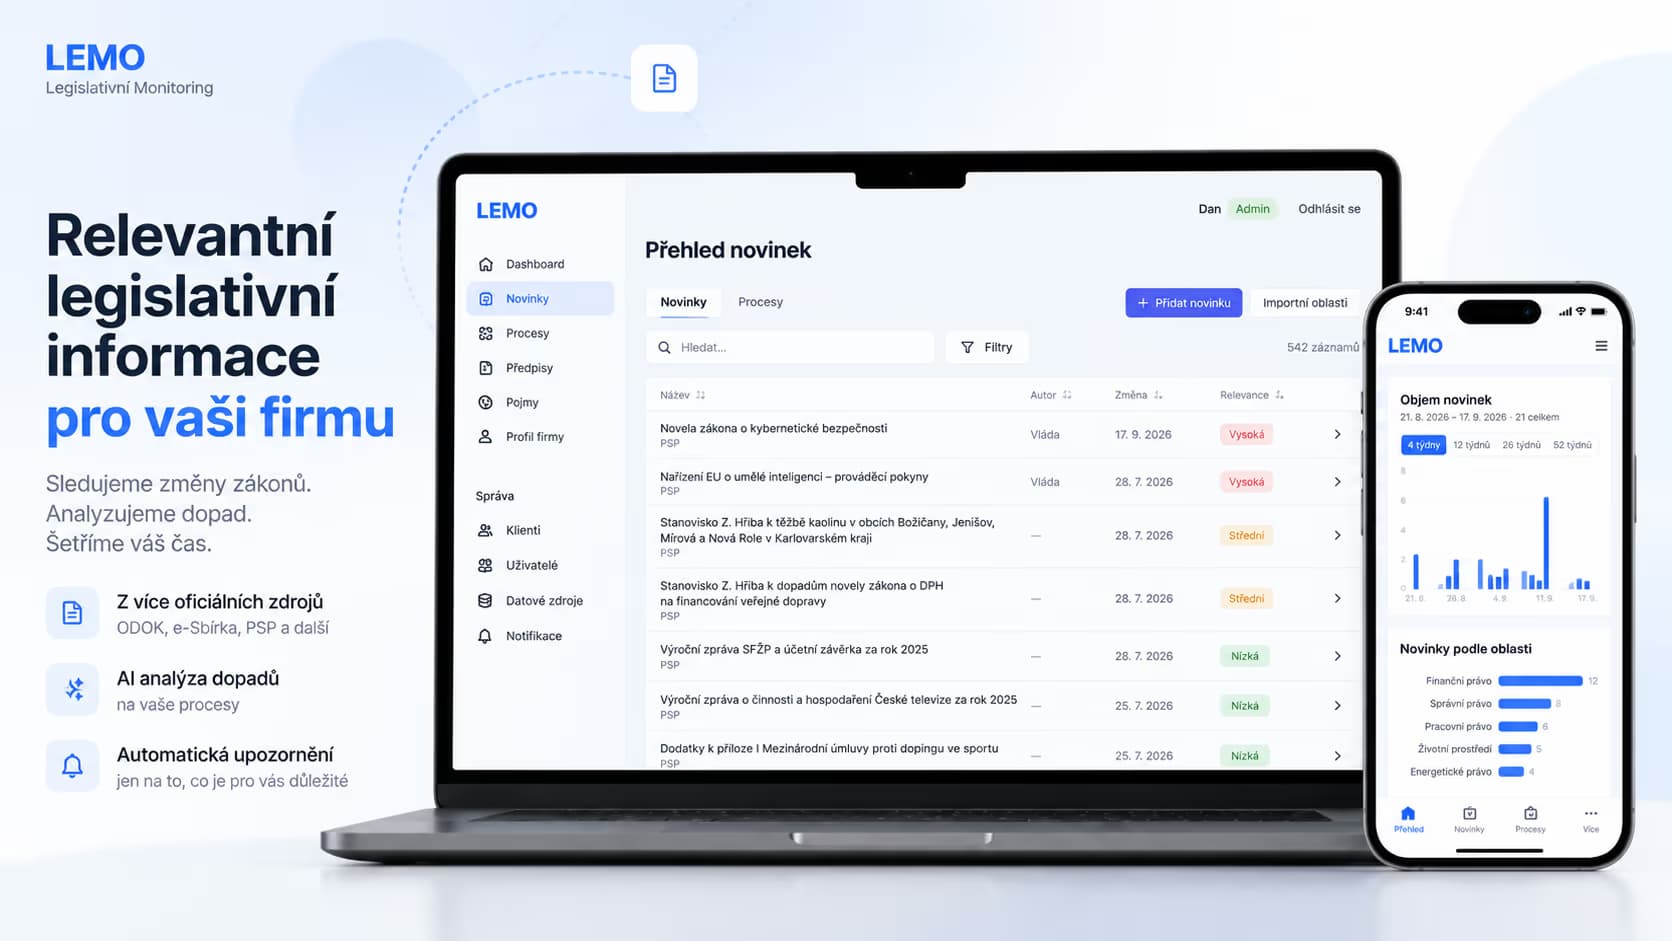
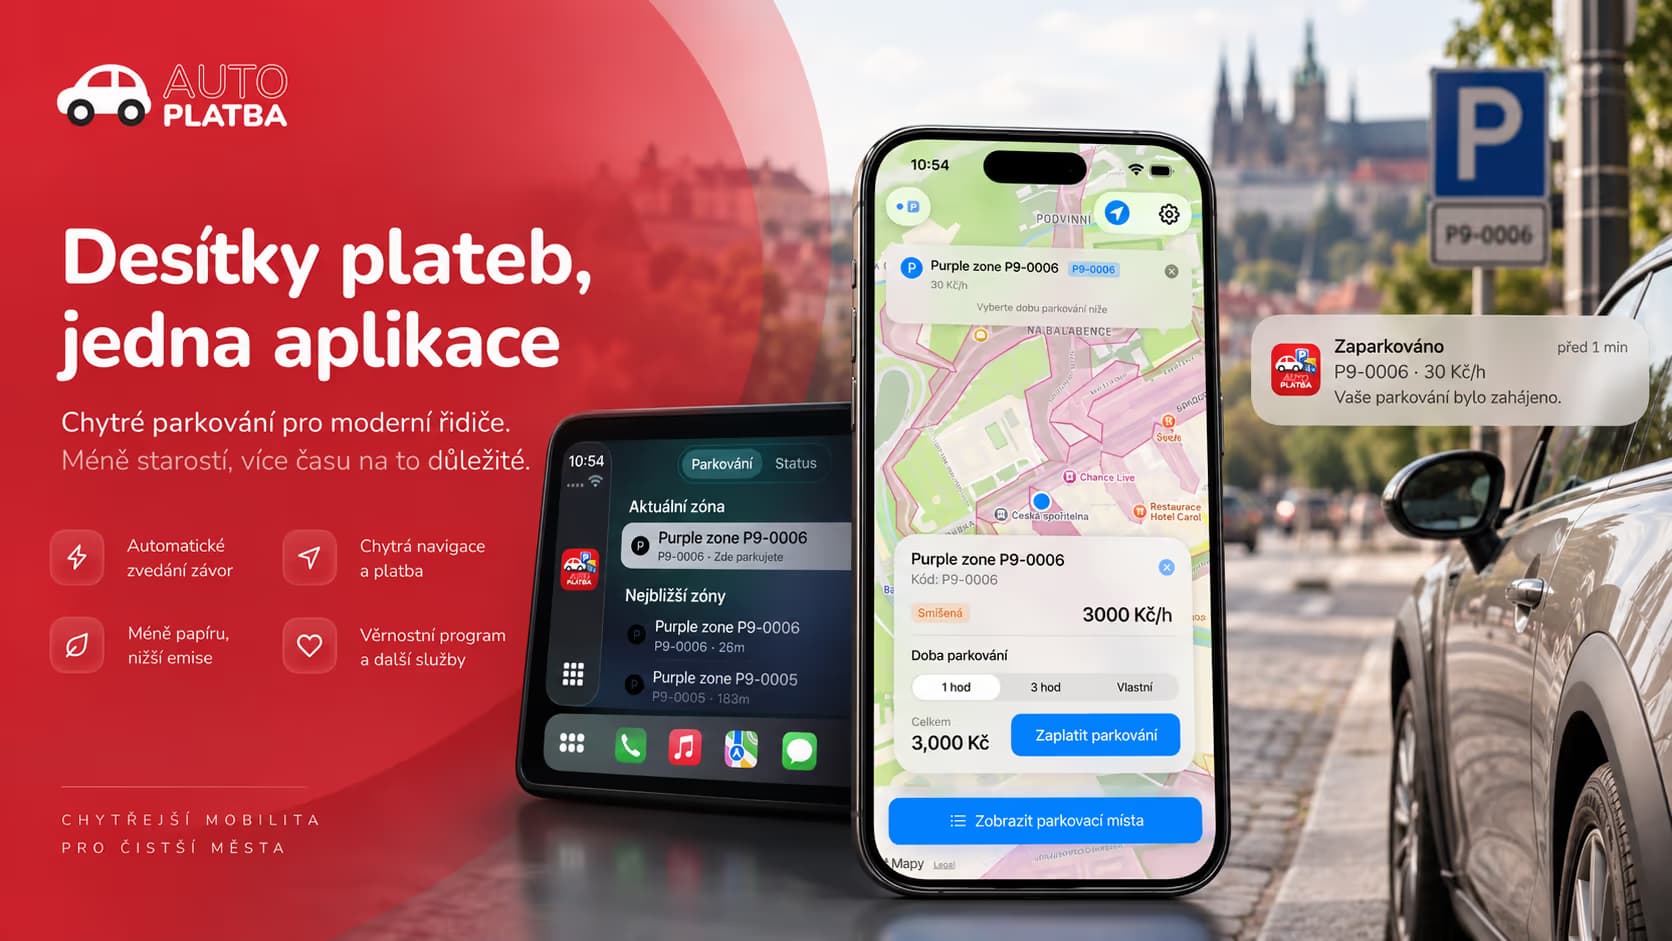
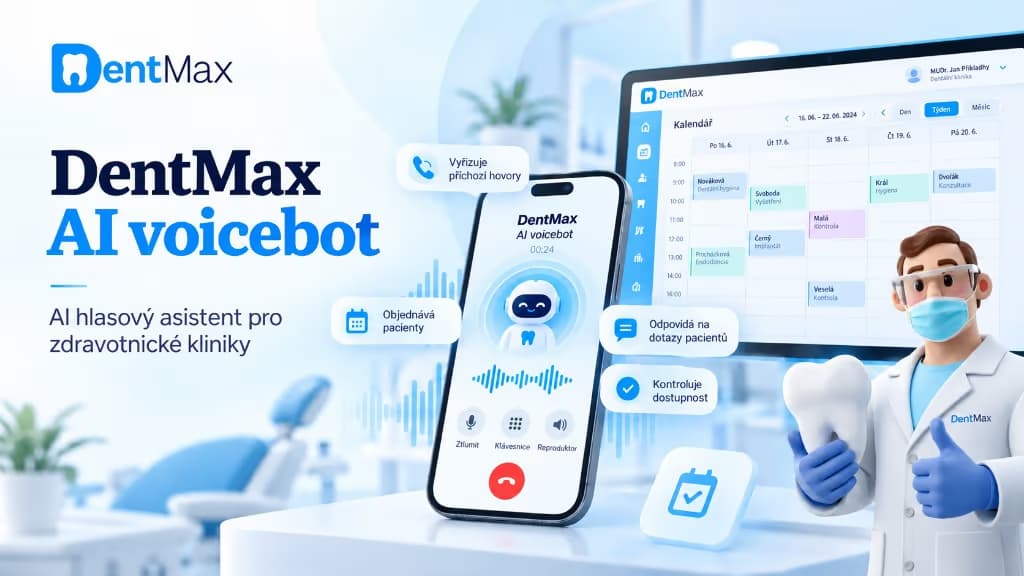
Od regulovaných FinTech a RegTech platforem přes AI systémy a marketplace řešení až po rozsáhlé e-commerce ekosystémy.
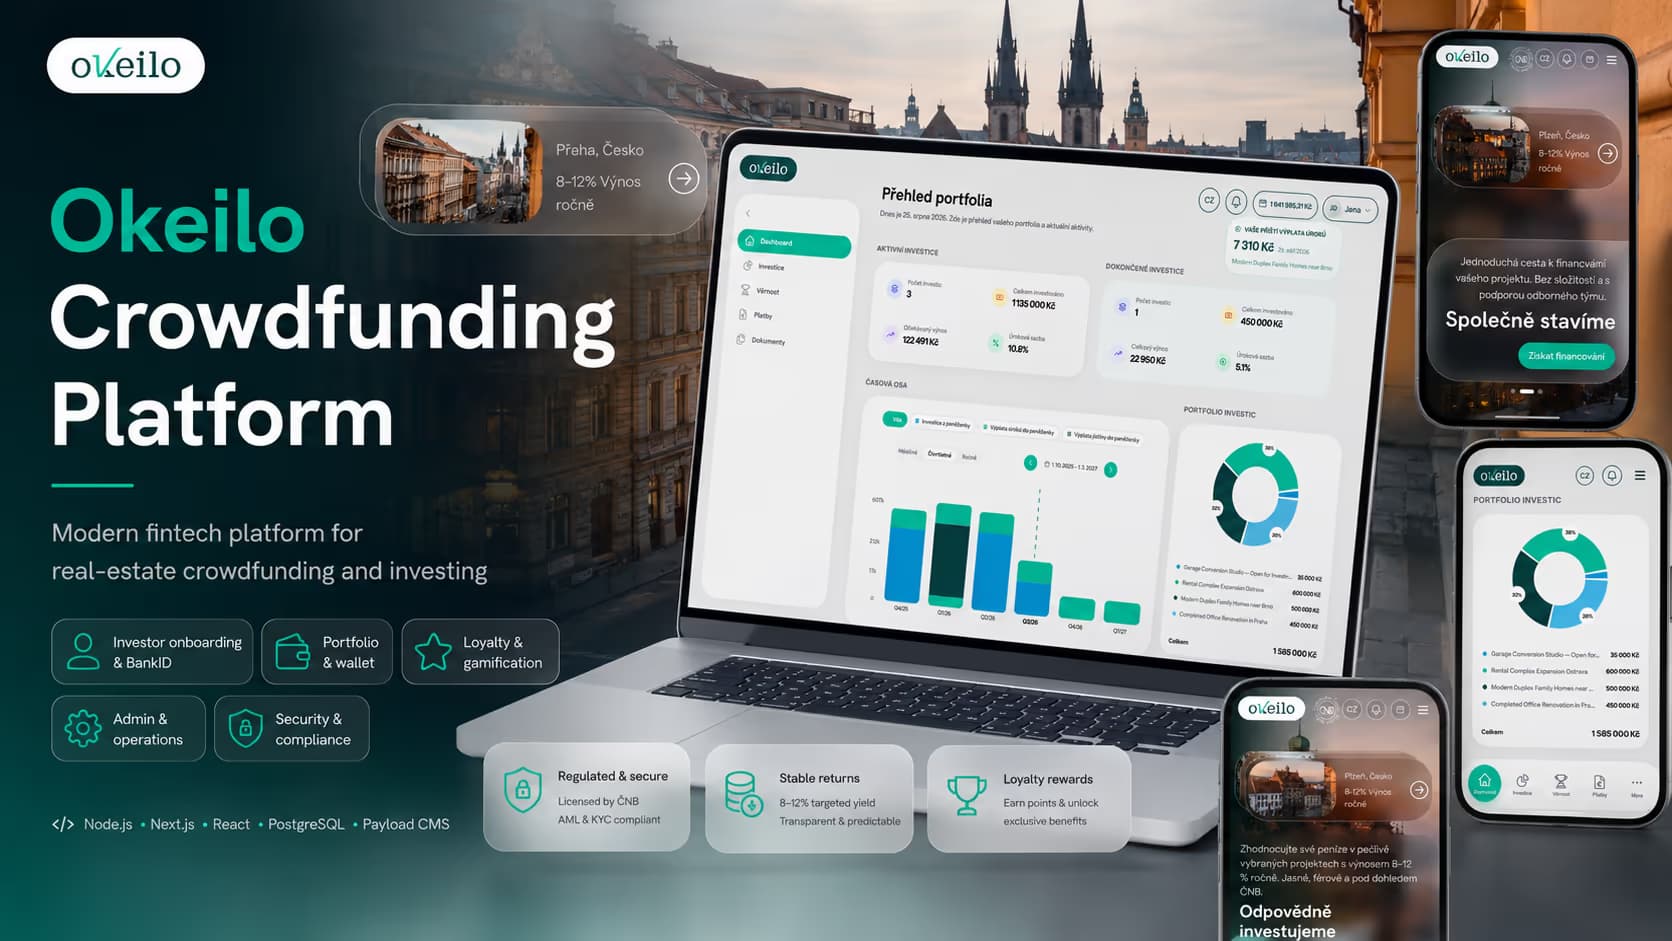
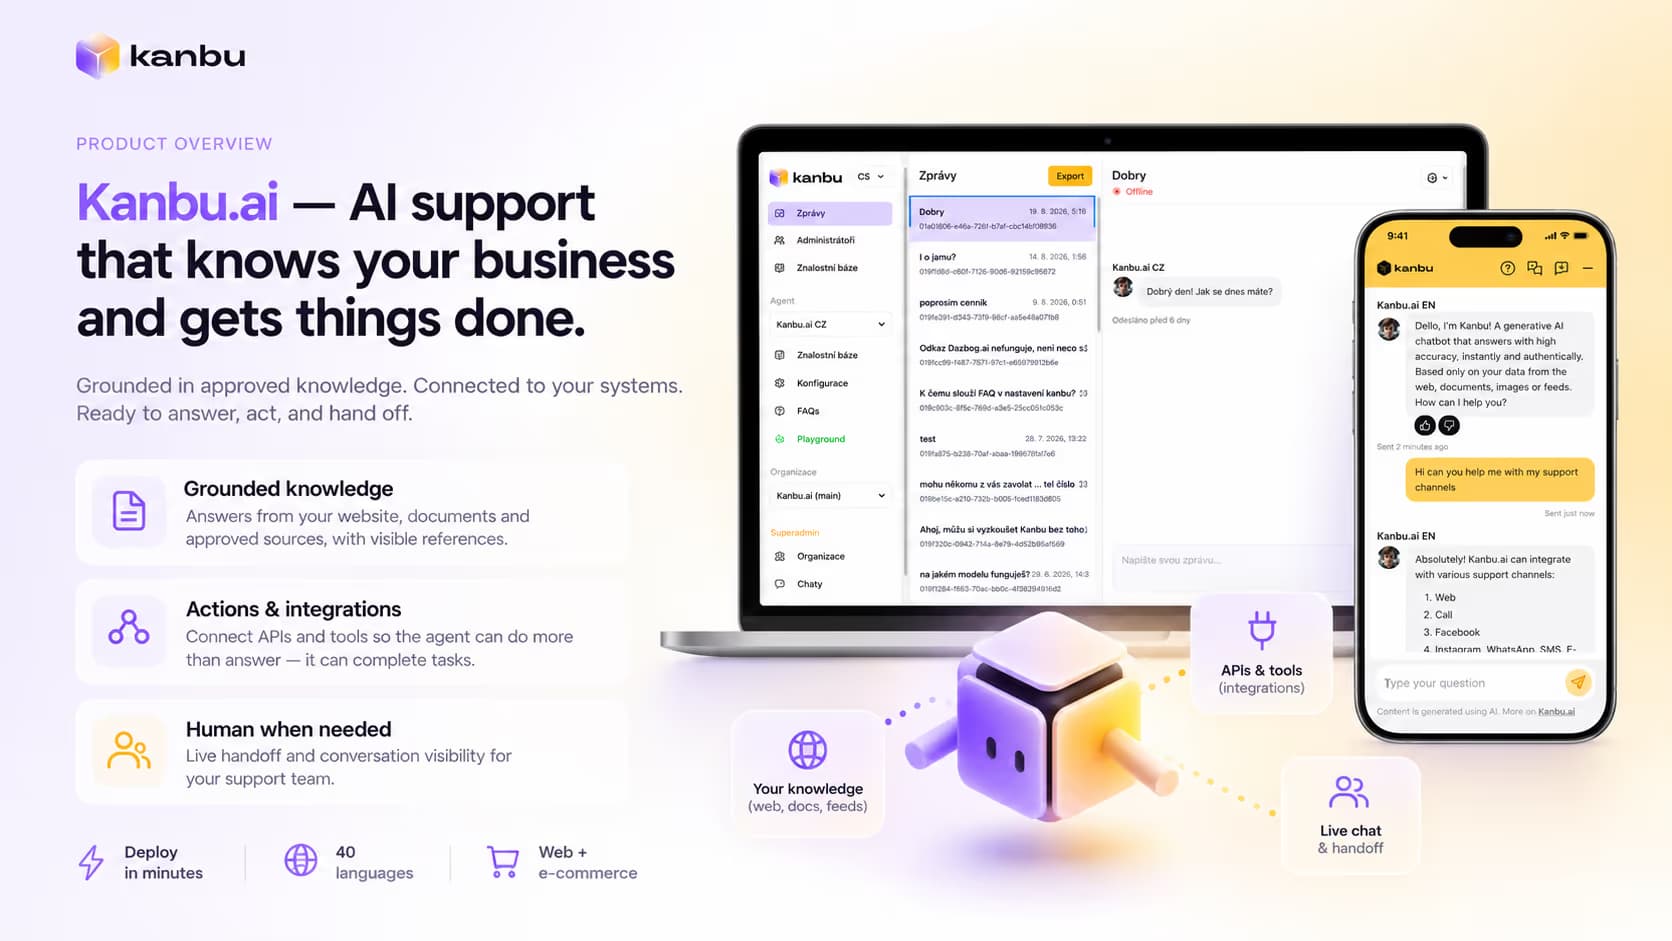
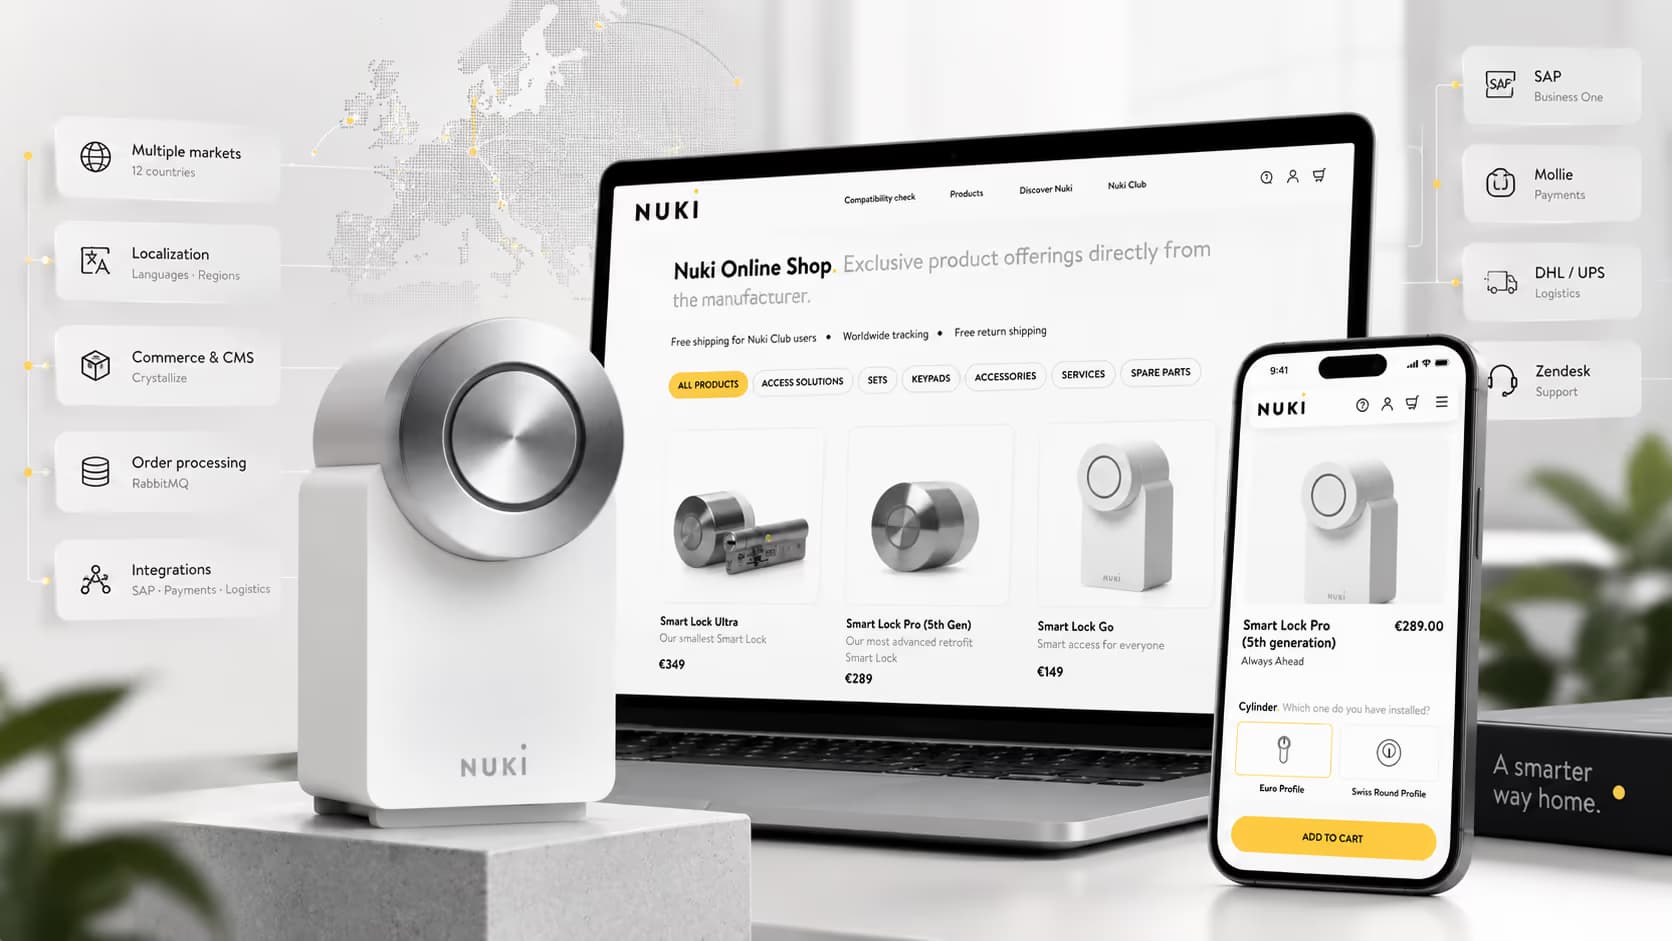
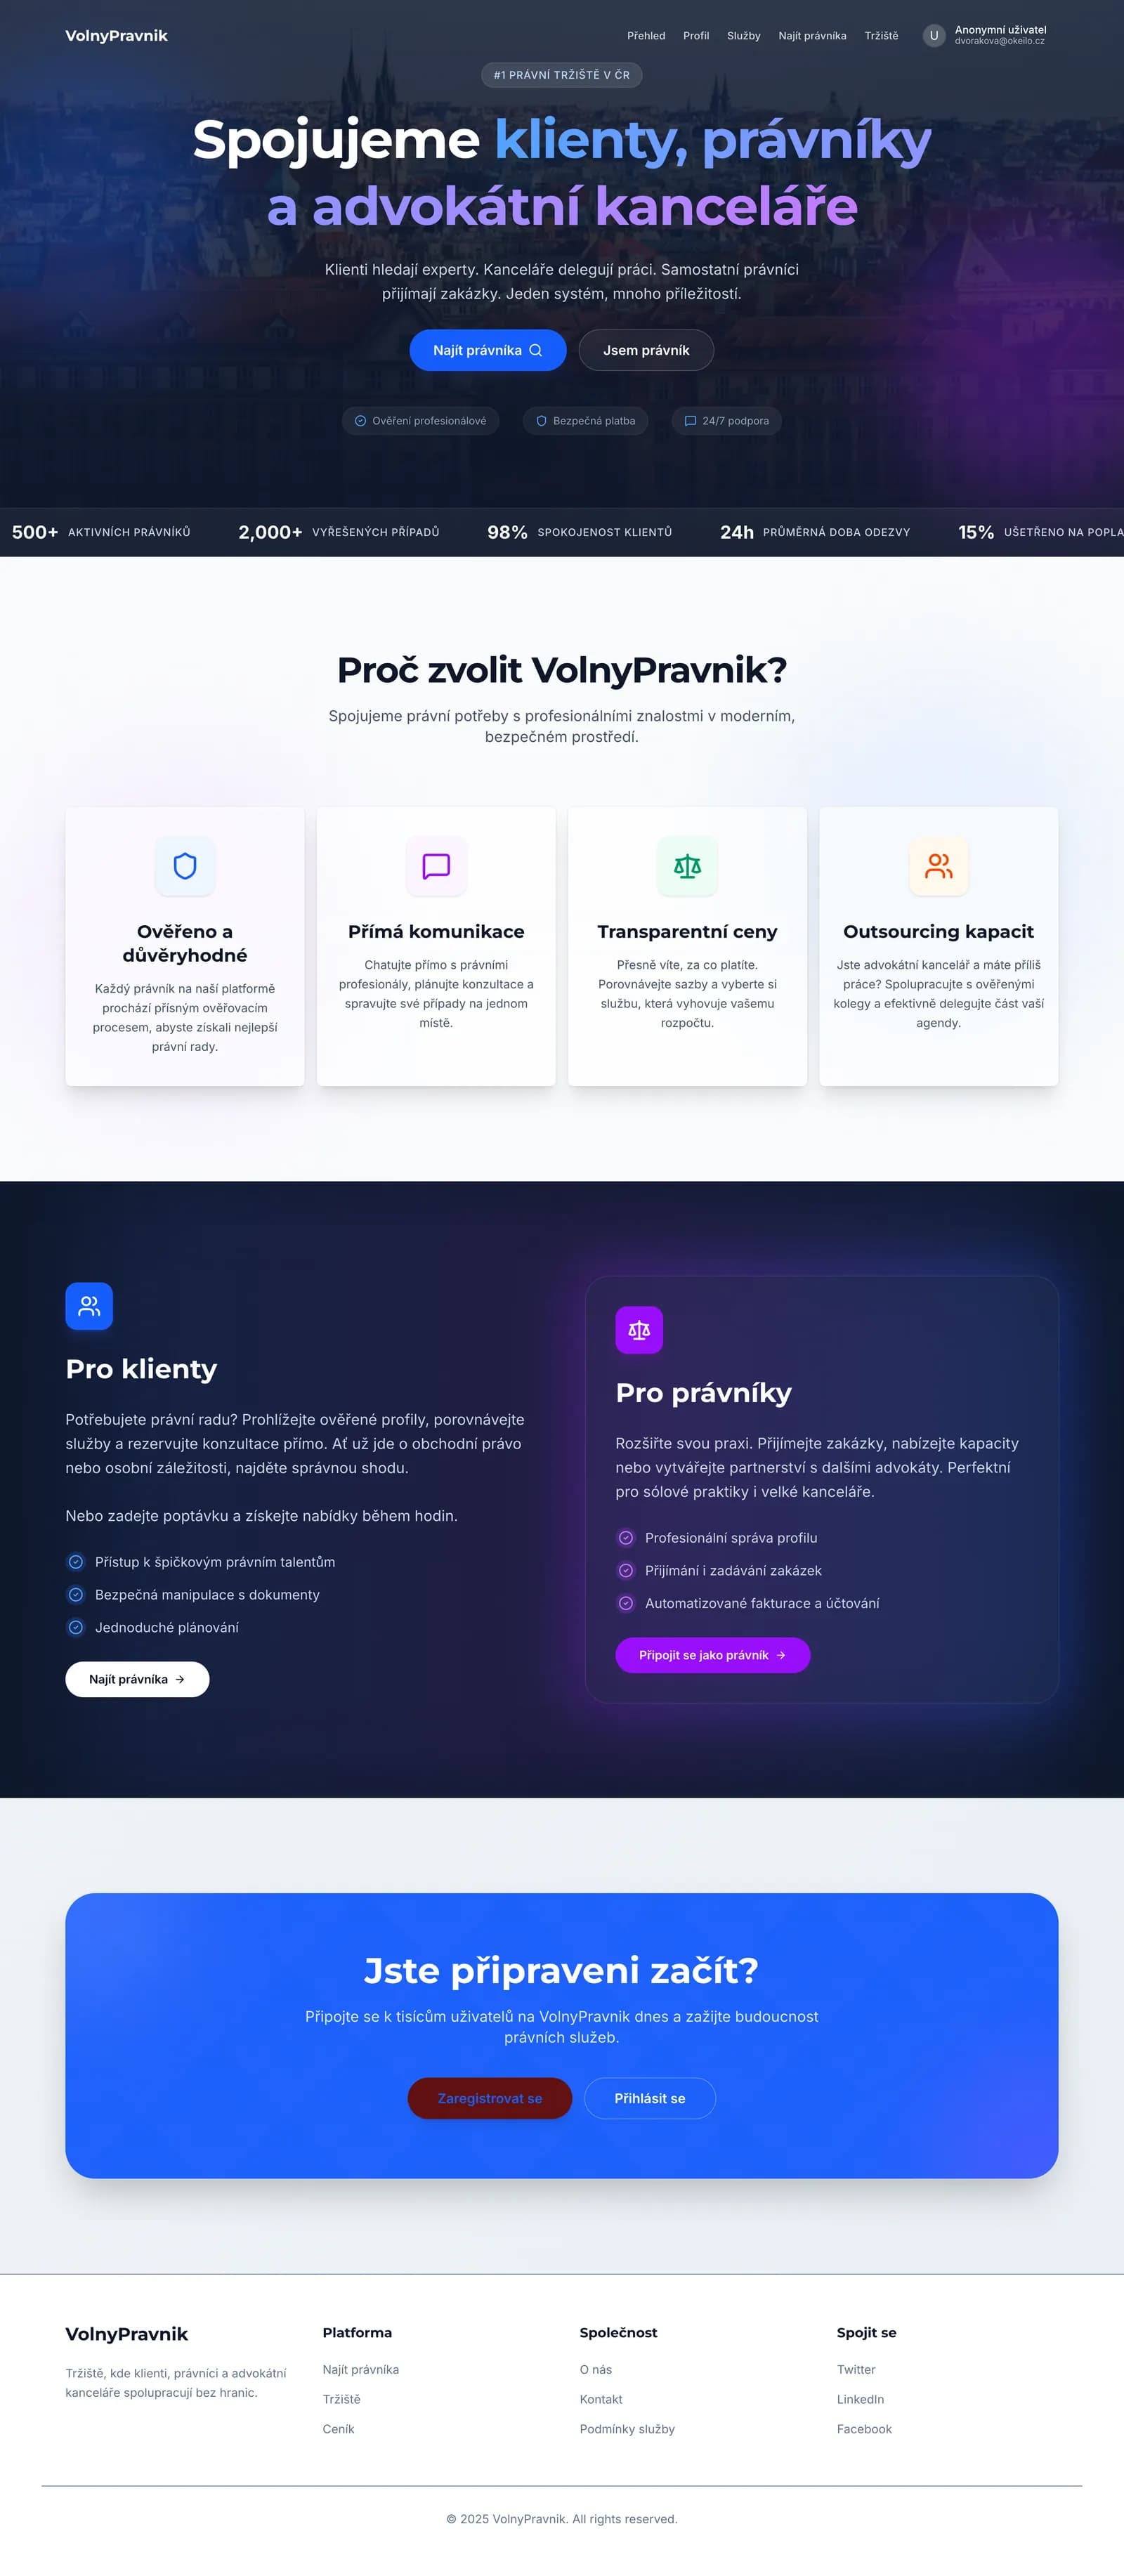
Lawyers Marketplace
Webová stránka a platforma pro advokáty a advokátní kanceláře
PročDevehopeprobezpečnost,complianceařízenírizik

Požadavky převádíme do konkrétního řešení
Regulatorní a bezpečnostní požadavky ovlivňují produktové procesy, datový model, infrastrukturu i oprávnění. Převádíme je do technických kontrol, které fungují v reálném provozu, ne jen na papíře.

Držíme AI rizika v praktické rovině
AI přináší užitečné nové možnosti, ale zároveň mění rizikový profil softwaru. Zaměřujeme se na praktické kontroly: ukotvení zdrojů, oprávnění, lidskou kontrolu, logování, monitoring, výběr poskytovatele a záložní chování.

Spolupracujeme s právními a compliance specialisty
Nepředstíráme, že technická implementace nahrazuje právní odpovědnost. Tam, kde je potřeba formální výklad, certifikace nebo audit, podporujeme technickou stránku a spolupracujeme se správnými specialisty, v kontextu širší architektury, DevOps, AI i dat.